LEISTUNGEN
Drei Wege zu mehr Cyber-Resilienz
Vom ersten klaren Risikobild über kontinuierliche Führung bis zur sofortigen Übernahme vor Ort. Wählen Sie eine Leistung für alle Details, Leistungsbereiche und Preise.
01 / Assessment
Cyber Risk & Resilience
Assessment
Cyber-Risiken kennen. Resilienz stärken.
Ein strukturiertes Assessment über fünf aufeinander aufbauende Bereiche, vom ersten Risikobild bis zum vorstandsgerechten Bericht. Entscheidungsreife Grundlagen statt theoretischer Gutachten.
Zur Leistung
✓Festpreisprojekt, abgeschlossen in 4 bis 6 Wochen
✓Risikoregister, BIA sowie IR- und DR-Pläne
✓Ab 19.900 €, gestaffelt nach Unternehmensgröße
02 / Laufend
Virtual CISO
Strategische Cybersecurity-Führung, ohne festangestellten
CISO.
TeutoSec übernimmt die strategische Cybersecurity-Führung Ihrer Organisation: strukturiert, kontinuierlich und ausgerichtet an Ihren Unternehmenszielen. Drei skalierbare Pakete, monatlich kündbar.
Zur Leistung
✓Essential, Advanced, Premium, monatlich kündbar
✓Laufende Ausrichtung an NIS2, DORA und ISO 27001
✓Ab 1.800 € pro Monat
03 / Sofort
Transitional On-Site CISO
Führungsverantwortung vor Ort, handlungsfähig von Tag eins.
Manche Phasen dulden keinen Aufschub. TeutoSec übernimmt die Cyber-Security-Führung direkt in Ihrer Organisation. Für Organisationen in Transition, unter regulatorischem Druck oder in der Bewältigung eines Cyber-Vorfalls.
Zur Leistung
✓Sofort verfügbar, ohne Besetzungsverzug
✓Stabilisierung, Transformation, Krisenreaktion
✓Strukturierte Übergabe an Ihren künftigen CISO inklusive
✓Ab 15.000 € pro Monat
IHR MEHRWERT
Was Sie konkret gewinnen
Kein theoretisches Gutachten, sondern entscheidungsreife Grundlagen und einsatzbereite Pläne.
Klarheit, wo bisher Unsicherheit war
Sie wissen genau, wo Ihre kritischsten Risiken liegen und was ein Vorfall konkret für Ihr Unternehmen bedeuten würde. Keine Vermutungen mehr, keine blinden Flecken.
Regulatorik erfüllt, ohne eigenes Compliance-Team
NIS2, DORA, ISO 27001, DSGVO: strukturiert und nachweisbar vorbereitet, ohne dass Sie interne Ressourcen dauerhaft binden müssen.
Ein Plan, der funktioniert
Priorisierte Maßnahmen mit realistischer Aufwands- und Wirkungsabschätzung: sofort umsetzbar, mittelfristig wirksam, langfristig resilient.
Im Ernstfall handlungsfähig, nicht reaktiv
Individuell zugeschnittene Incident Response und Disaster Recovery Pläne: operative Pläne, die im Ernstfall greifen, kein generisches Template.
WARUM TEUTOSEC
Wir wissen, was wirklich
hilft, und was nicht.
Technische Tiefe trifft kaufmännisches Denken
Cybersicherheit entfaltet ihre Wirkung erst, wenn sie als Geschäftsrisiko verstanden wird. Wir denken beides gleichzeitig: technische Substanz und unternehmerische Konsequenz.
Was ein Cybervorfall wirklich kostet
Jahre in der industriellen Cyber-Versicherungsbranche haben gezeigt: Die wahren Kosten eines Vorfalls liegen selten dort, wo man sie erwartet. Dieses Wissen bestimmt, welche Maßnahmen wir empfehlen.
Zuhause in zwei Welten
Erfahrung aus NATO-Operationen, dem europäischen Finanzsektor und der internationalen Versicherungsbranche, kombiniert mit tiefem Verständnis für den deutschen Mittelstand.
Beratung, die Ihren Interessen dient
Keine Produktempfehlungen, kein Vendor Lock-in. Unsere Empfehlungen richten sich ausschließlich nach Ihren geschäftlichen und operativen Prioritäten.
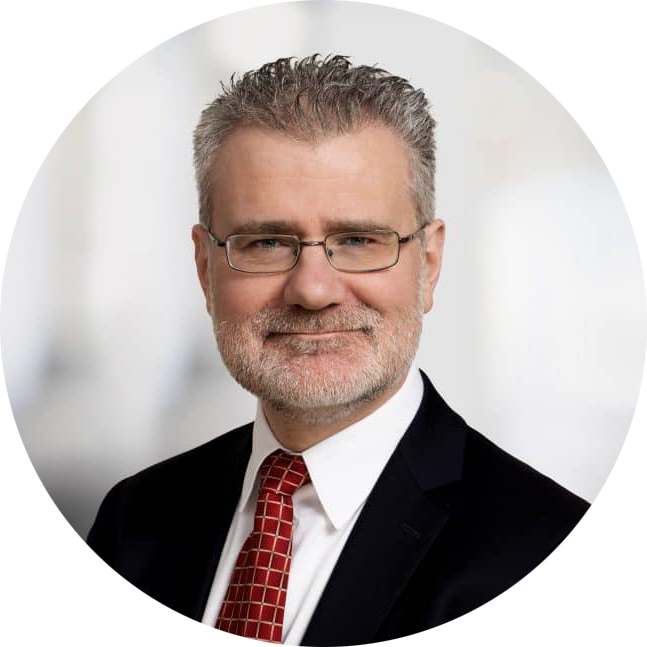
Sebastian Hess
Mitgründer & Geschäftsführer, TeutoSec | Cybersecurity- und Cyber-Risk-Experte
Sebastian Hess ist Mitgründer und Geschäftsführer von TeutoSec und bringt mehr als zwei Jahrzehnte Erfahrung in Cybersecurity und Cyber-Risk-Management aus NATO, Bundeswehr und internationaler Versicherungswirtschaft in den deutschen Mittelstand ein.
Er verbindet operative und strategische Cybersicherheitserfahrung mit kaufmännischem Denken und Governance auf Führungsebene — eine Kombination, die im Markt selten zu finden ist. Seine Laufbahn reicht von NATO-Cyber-Operationen über die CISO-Verantwortung im belgischen Finanzsektor bis hin zu mehreren Jahren in der internationalen Cyber-Versicherungsbranche, wo er die realen finanziellen Folgen von Cyber-Vorfällen für eine Vielzahl von Unternehmen bewertet hat. Mit Erfahrung in den USA, Europa, LATAM und APAC ist er in der englisch- und deutschsprachigen Geschäftswelt gleichermaßen zu Hause.
Nach dem Abitur entschied sich Sebastian für die Offizierslaufbahn und war von 2001 bis 2008 in verschiedenen IT-Führungspositionen in Deutschland und den USA tätig. 2008 wechselte er zur NATO, wo er zunächst einen Teilbereich der AWACS-Softwareentwicklung in Deutschland leitete. 2011 wurde er zum Chief Theater Information Assurance Officer — dem CISO-Äquivalent im Einsatzgebiet — für die NATO-Mission in Afghanistan ernannt und verantwortete dort die IT-Absicherung des Netzwerkes im Einsatz. Anschließend leitete er von 2012 bis 2015 als Deployment Manager den Aufbau der NATO-weiten Cyber Defense Capability in Belgien.
2015 wechselte Sebastian in die Privatwirtschaft: Als erster CISO der Isabel Group, dem größten Fintech-Unternehmen Belgiens, baute er die Informationssicherheitsfunktion von Grund auf neu auf. Ab 2017 leitete er bei AIG als Head of International Cyber Risk Advisory den Aufbau der Cyber Risk Engineering & Consulting-Funktion über EMEA, APAC und LATAM. 2023 wechselte Sebastian zur RiskPoint Gruppe als Chief Cyber Risk Officer. 2026 gründete er TeutoSec, um Cybersecurity- und Cyber-Risk-Beratung — aufbauend auf dieser Erfahrung aus Verteidigung, NATO und internationaler Versicherungswirtschaft — für den deutschen Mittelstand anzubieten.
Sebastian ist einer der Autoren der deutschen, europäischen und nordamerikanischen Ausgabe des Cyber Risk Handbook for Corporate Directors. Er hält einen Master in Informatik der Universität der Bundeswehr, einen Master in Executive Leadership der Georgetown University sowie ein LL.M. der KU Leuven, Belgien. Er ist Certified Chief Information Security Officer (C|CISO) und Certified Information Systems Security Professional (CISSP).

Engineered Cybersecurity. Made in Germany.
ZIELGRUPPEN
Für wen wir arbeiten
SITUATIONEN, FÜR ORGANISATIONEN, DIE …
sich auf NIS2, DORA oder ISO 27001 vorbereiten
mehr Klarheit über Cybersecurity-Reife und Betriebsrisiken benötigen
Fähigkeiten zur Vorfallreaktion und Wiederherstellung konkret stärken
wollen
sich auf Audits, Due Diligence oder regulatorische Prüfungen vorbereiten
umsetzbare Empfehlungen statt theoretischer Konzepte erwarten
eine unabhängige, geschäftsorientierte Bewertung suchen